HackTheBox: Codify
Codify es una máquina Linux fácil: un escape del sandbox vm2 da RCE, una base de datos SQLite entrega un hash crackeable, y un pitfall de pattern matching de bash en un script de sudo (con pspy) revela la contraseña de root.
Codify es una máquina Linux fácil: un escape del sandbox vm2 da RCE, una base de datos SQLite entrega un hash crackeable, y un pitfall de pattern matching de bash en un script de sudo (con pspy) revela la contraseña de root.
Cozy Hosting es una máquina Linux fácil: un Spring Boot Actuator expuesto filtra una cookie de sesión, un panel admin permite inyección de comandos saltando el whitespace con IFS, y sudo ssh da root vía GTFOBins.
Analytics es una máquina Linux fácil: un RCE sin autenticación en Metabase (CVE-2023-38646) nos deja en un contenedor Docker, las variables de entorno filtran credenciales SSH, y GameOver(lay) da root.
Keeper es una máquina Linux fácil: credenciales por defecto en una instancia de Request Tracker exponen una contraseña SSH, y un volcado de memoria de KeePass (CVE-2023-32784) más una clave PuTTY llevan a root.
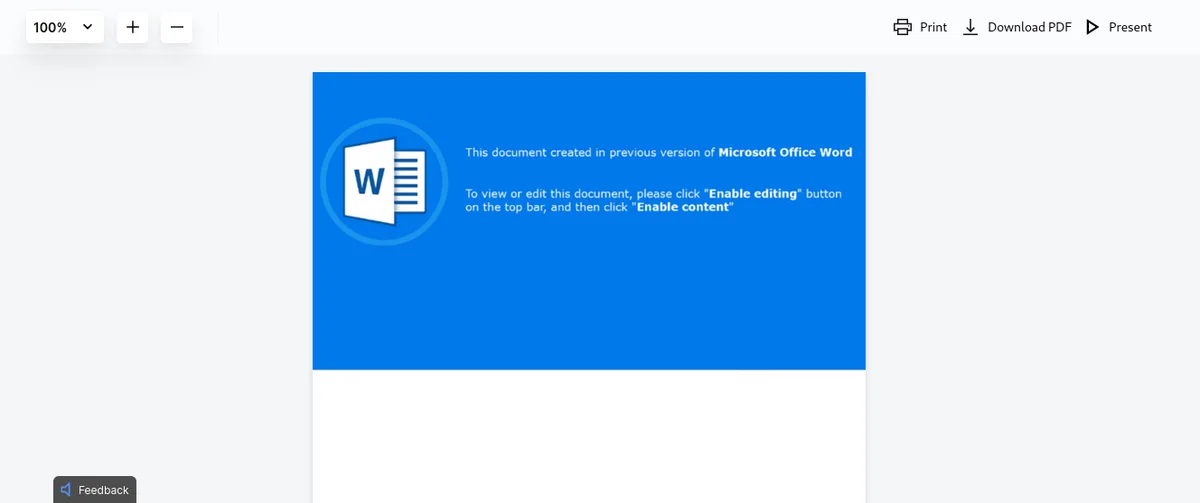
Writeup de forense: analizar un .docm malicioso con oletools (olevba) para extraer una macro VBA y decodificar el payload ofuscado con Chr()/ASCII que oculta la flag.
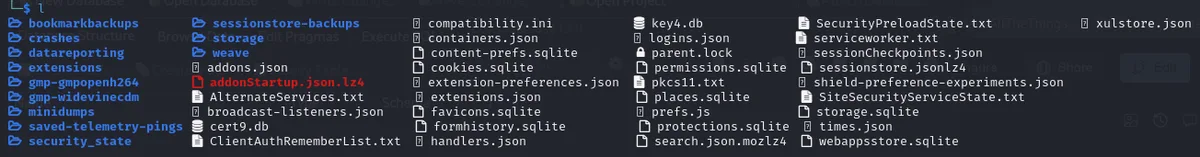
Writeup de forense: recuperar una flag filtrada desde artefactos de Firefox (places.sqlite y formhistory.sqlite) para desbloquear una nota de Pastebin protegida con contraseña.